כולם רוצים סוכן שיסדר להם את החיים באינטרנט. כמעט אף אחד לא רוצה לתת לו את המפתחות לבנק.
🔗 קישור למוצר: 1Password
יש פער מוזר בעולם סוכני ה-AI. מצד אחד, ההבטחה היא שהסוכן ינהל בשבילך את החיים הדיגיטליים: יזמין, ישלם, יבדוק, יסדר. מצד שני, כדי לעשות את כל זה הוא צריך להיכנס לחשבונות שלך, ושם מתחילה הבעיה. מה עושים עם הסיסמה? ב-22 באוקטובר 1Password הציגה תשובה בשם 1Password for Agents, כפי שדווח ב-TechCrunch.
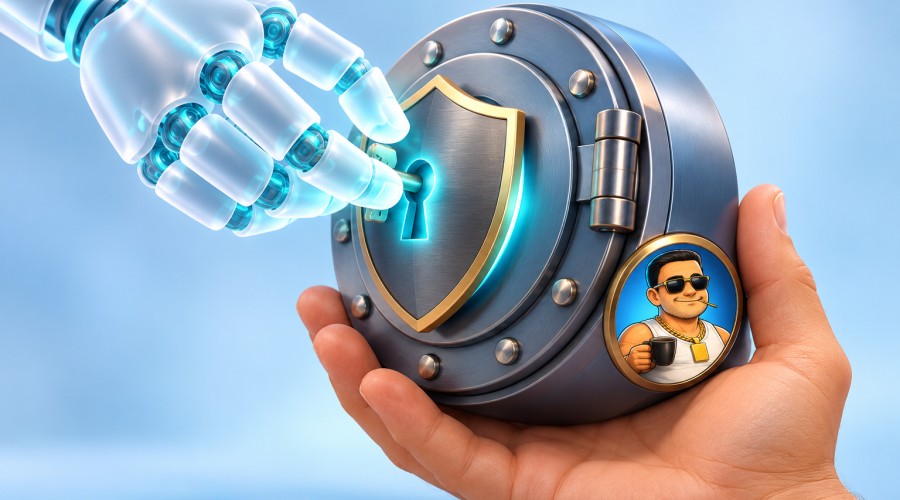
לפי הדיווח, המנגנון עובד כך: כשהסוכן מנסה להתחבר לחשבון בשמך, הוא שולח ל-1Password מפתח דיגיטלי ייחודי שמזהה אותו. אתה מקבל התראה על ניסיון הכניסה ומאשר אותו בעצמך. רק אחרי האישור 1Password מבצעת את הכניסה ומזינה את הפרטים בעצמה, והסוכן ממשיך במשימה בלי שהסיסמה עברה דרכו.
ההיגיון שמציגה החברה ברור: ברגע שמוסרים לסוכן סיסמה, העתקים שלה עלולים להישמר במקומות שהמשתמש לא שולט בהם, ולהישאר שם לשימוש עתידי. אם הסוכן אף פעם לא רואה את הסיסמה, אין מה שידלוף ממנו.
זה לא הניסיון הראשון של החברה בתחום. כבר ביולי דווח על שילוב של 1Password עם Claude, שבו המשתמש מאשר כל בקשה בטביעת אצבע, התוסף ממלא את הפרטים והסוכן מושהה בזמן המילוי. ההשקה החדשה מרחיבה את הרעיון לסוכנים נוספים. TechCrunch מציין שהחברה עובדת עם חברות נוספות כדי להרחיב את התמיכה.
העיתוי לא מקרי. במקביל להשקה פורסם דיווח של Axios לפיו בנקים בארה"ב מתחילים לזהות פעילות של סוכנים בחשבונות לקוחות, ורובם לא מצליחים להבחין אם היא משקפת בקשה אמיתית של הלקוח. דובר של Chase אמר שלקוחות "לא צריכים למסור שם משתמש וסיסמה לאף אחד". במילים אחרות, הבנקים לא אוהבים את המצב הנוכחי, שבו משתמשים מוסרים סיסמאות לסוכנים ומקווים לטוב.
הנקודה הזו היא החלק המעניין. הבעיה האמיתית אינה רק דליפת סיסמאות אלא אחריות: כשסוכן נכנס לחשבון בנק עם הסיסמה שלך, בנק לא יכול להבדיל בינו לבין אדם, ואתה מתקשה להוכיח מה אושר ומה לא. מפתח מזהה לכל סוכן ואישור אנושי לכל כניסה יוצרים שביל ביקורת. זו הערת ניתוח שלנו ולא טענה של 1Password, אבל היא בדיוק מה שבנקים ורגולטורים ירצו לראות.
גם לקורא הישראלי יש כאן מה ללמוד. בישראל כבר רגילים לאימות דו-שלבי, לאישורים באפליקציית הבנק ולקודים ב-SMS, והמודל של "הסוכן מבקש, אתה מאשר" מזכיר אותם. מי שמתכוון לתת לסוכן גישה לחשבונות פיננסיים או לספקי שירות מקומיים צריך לשאול לא רק מה הסוכן יכול לעשות, אלא גם איך הוא מזדהה ומי מאשר. נכון לעכשיו לא ברור אם ובאיזה היקף 1Password for Agents תעבוד מול אתרים וחברות ישראליות, ו-TechCrunch לא מפרט תמחור או לוח זמנים להשקה.
בסוף זו שאלה של אמון, ו-1Password מנסה למכור פתרון שבו האמון לא נדרש. נשאר לראות אם המתחרים ילכו בעקבותיה, ואם הבנקים יסכימו להכיר בסוכנים כאלה כלקוחות לגיטימיים. עד אז, עדיף לחשוב פעמיים לפני שמדביקים סיסמה בחלון צ'אט.