התוקפים השתמשו בהרשאות שכבר ניתנו לתוכנה מהימנה — ותזכורת כואבת הגיעה גם למי שחשב שהגיבוי הוא החלק המרגיע בסיפור.
🔗 קישור למוצר: ConnectWise Cloud Backup
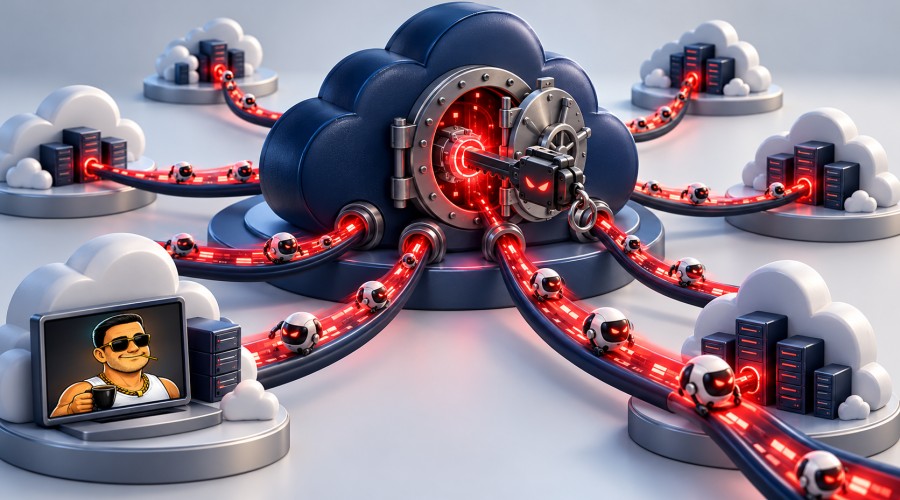
שירות גיבוי אמור להיות הכתובת שפונים אליה כשהכול מסתבך. במקרה של ConnectWise, החיבור שנועד לשמור על המידע הפך למסלול כניסה אפשרי אליו. כפי שדווח בכתבת TechCrunch על הפריצה, האירוע מציב את ספקית ה־IT במרכז מתקפת ריגול המיוחסת לגורם המזוהה עם סין. אבל הכותרת על אלפי חברות דורשת דיוק: ניסיונות גישה ליותר מ־2,250 סביבות Microsoft 365 אינם הוכחה שאלפי חברות איבדו מידע. מספר הסביבות שנפרצו בפועל והיקף המידע שנלקח מהן עדיין אינם מבוססים במלואם. זו הבחנה מהותית כשמנסים להבין את הנזק, ולא רק את גודל הכותרת.
ConnectWise Cloud Backup, שנודע בעבר בשם SkyKick, משווק לספקי שירותי מחשוב כפתרון לגיבוי סביבת Microsoft 365. לפי עמוד המוצר הרשמי, הוא מכסה בין היתר דואר, קבצים, Teams ואובייקטים של מערכת ניהול הזהויות Entra ID. כדי לבצע עבודה כזאת, תוכנה צריכה גישה מתמשכת למערכות הלקוח. באירוע הנוכחי, התוקפים השיגו פרטי הזדהות של יישומים וניצלו את האמון שכבר ניתן להם. המשמעות פשוטה ומטרידה: אין הכרח לשכנע כל עובד ללחוץ על קישור, אם אפשר לפעול דרך תוכנה שהארגון כבר הכניס פנימה. לפי מיקרוסופט, ההזדהות באמצעות היישומים גם אפשרה פעילות ללא כניסה אינטראקטיבית של משתמש.
בניתוח שפרסמה מיקרוסופט מיוחסת הפעילות ל־Storm-0940, קבוצה הפעילה מאז 2021. החוקרים קושרים אליה שימוש ב־ARTEX, מסגרת סוכני AI לבדיקות חדירה, להאצת פעילות תקיפה. בחלק מהסביבות נצפו פעולות המשך, ובהן שינוי פרטי הזדהות וניסיונות לשינוי הרשאות. כאן נמצא הסיכון שנשאר גם אחרי סגירת הכניסה המקורית: שינויים כאלה עלולים לאפשר לתוקף לחזור בדרך אחרת. נתון המהירות הבולט, 2,900 ניסיונות הזדהות בדקה, מופיע בדוח גם בקמפיין ניחוש סיסמאות מוקדם שנכשל; אין לפרש אותו כ־2,900 פריצות בדקה. מיקרוסופט גם מדגישה שהאירוע לא נבע מפרצה במוצריה או מפריצה למערכותיה שלה.
לפי עדכוני ConnectWise, החברה השעתה גישה ל־Cloud Backup ולשירותי SaaS Security ו־Cloud Management, ובהמשך הודיעה על התחלת החזרה מבוקרת בשלבים. החברה מסרה שארכיוני הגיבוי הקיימים נותרו מוצפנים, מבודדים ושמורים, ללא אינדיקציה לפגיעה בהם. זו בשורה חשובה, אבל היא מתייחסת לארכיונים: היא אינה קובעת מה קרה בתוך סביבת Microsoft 365 של כל לקוח. במהלך ההשבתה נפגעו גם יכולות תפעוליות, ובהן גיבויים מתוזמנים ושחזורים. כך נוצר מחיר עסקי גם בלי הוכחה שדוא״ל מסוים נגנב: צוותי IT נדרשים לחקור, להסביר ללקוחות מה זמין ולהחזיר שירותים בזהירות. לא פורסם אומדן כספי שמאפשר להצמיד לאירוע תג מחיר אמין.
חוקרי Huntress הוסיפו ממצאים מהשטח: בסביבת לקוח אחת הם אישרו שיישום נוסף של ConnectWise העניק לעצמו תפקיד מנהל גלובלי והוסיף פרטי הזדהות ליישומים אחרים. מנגד, ביומן הביקורת של סביבה שנבדקה לעומק הם לא מצאו גישה לדואר או לקבצים — וגם הבהירו שאין בכך הוכחה שלא נלקח מידע. הפער הזה מסביר מדוע ספירת כניסות מוצלחות אינה מספיקה לתיאור הנזק. הוא גם הופך את התחקור למשימה רחבה יותר מביטול חיבור אחד: צריך להבין אילו פעולות נעשו אחרי ההזדהות, אילו הרשאות השתנו ואילו אמצעי גישה חדשים נוספו. שירות שחזר לפעול אינו בהכרח סביבת לקוח שסיימה לעבור בדיקה.
המשמעות לעסק ישראלי, בניתוח שלנו, היא בעיקר שאלת אחריות ניהולית: מי יודע אילו ספקים ויישומים מחזיקים גישה למידע, ומי בודק אותה לאורך זמן? אין במקורות שנבדקו בסיס לקביעה שחברות ישראליות נפגעו. ובכל זאת, חברה שמפקידה את ניהול הענן בידי ספק חיצוני יכולה ללמוד מהאירוע בלי להופיע ברשימת הקורבנות. בבחירת שירות גיבוי, כדאי לבחון לצד מחיר ונפח אחסון גם את היכולת לברר מה הספק רשאי לעשות, לקבל ממנו תיעוד ולפעול כשהחיבור אליו מושבת. ה־AI מוסיף לסיפור יתרון של קצב וקנה מידה; נקודת התורפה העסקית היא האמון המרוכז בחיבור אחד. השאלה שנותרה פתוחה היא כמה מידע נחשף — וכמה דרכי חזרה עוד צריך לסגור.